
Kısa cevap: Hacimden çok spamın kendisi değişiyor
Barracuda'nın yakaladığı e-postalar üzerinde yapılan akademik bir çalışmaya göre Nisan 2025 itibarıyla spamın en az yüzde 51'i, hedefli iş e-postası dolandırıcılığının (BEC) ise yaklaşık yüzde 14'ü büyük dil modelleriyle yazılmış. USENIX Security 2026'da sunulan büyük ölçekli bir deneyde, internetten toplanan bilgilerle kişiye özel yazılan oltalama e-postaları sıradan oltalamaya göre neredeyse üç kat daha fazla tıklandı. E-posta başına maliyet yalnızca 0,03 dolar civarında. Otonom ajanlar da GitHub ve mesajlaşma uygulamaları gibi e-posta dışı kanallarda istenmeyen içerik üretmeye başladı. curl gibi projelerin hata ödül programları da yapay zekayla hazırlanmış özensiz raporlarla uğraşıyor. Öte yandan Microsoft, 5 Kasım 2026'da yayımladığı üçüncü çeyrek raporunda saydığı 7,3 milyar oltalama tehdidini yapay zekaya bağlamıyor. Raporda öne çıkanlar oltalama kitleri, QR kodlar, SVG ve CAPTCHA hileleri ile taklit edilen kurumsal alan adları. Kısacası asıl değişim ham hacimde değil, spamın ikna gücünde, kişiselleşmesinde ve açılan yeni kanallarda.
"Yapay zeka spamı" derken üç farklı şeyden söz ediyoruz
Haberlerde aynı başlık altında anılan üç olgu birbirinden oldukça farklı ve her birinin riski de çözümü de ayrı. Yazının geri kalanında bu ayrımı kullanacağız. Klasik spamın tanımını hatırlamak isterseniz spam nedir yazımıza, teknik altyapıyı merak ediyorsanız doğal dil işlemenin nasıl çalıştığını anlattığımız yazıya bakabilirsiniz.
Yapay zekayla yazılan spam ve oltalama
Bu türde işin başında hala bir insan dolandırıcı var, yapay zeka yalnızca kalemi tutuyor. Saldırgan mesajı bir dil modeline yazdırıyor ya da kendi yazdığını onunla "parlatıyor". IMC 2025 çalışmasının yazarları, saldırganların dil modellerini e-postaları parlatmak ve aynı mesajın birkaç farklı sürümünü üretmek için kullandığına dair işaretler buldu. Barracuda bu sürümleri pazarlamadaki A/B testlerine benzetiyor: hangi ifadenin filtreye takılmadan geçtiği, hangisinin daha çok tıklandığı deneniyor. Aynı verilere göre yapay zekayla yazılan kötü amaçlı e-postalar, insanların yazdıklarından daha resmi, dil bilgisi açısından daha doğru ve daha akıcı. Bu da en çok, hedefin dilini anadili olarak konuşmayan saldırganların işine yarıyor.
Ajanların kendi ürettiği istenmeyen içerik
İkinci türde mesajı bir insan değil, kendisine verilen görevi tek başına yürüten bir yapay zeka ajanı gönderiyor. Kod yazan ajanlar, OpenClaw gibi hesaplarınızda sizin adınıza işlem yapabilen kişisel asistanlar ve otomatik satış e-postası atan araçlar bu gruba giriyor. Bu araçlar çekme isteği (pull request, PR), hata raporu, mesaj ve e-postayı makine hızında üretebiliyor. Arkada kötü niyet olmasa bile alıcının eline geçen şey istenmeyen bir yük. Matplotlib bakımcısı Scott Shambaugh'un aktardığına göre, aşağıda ayrıntısını anlatacağımız olaydaki "MJ Rathbun" adlı OpenClaw ajanı olaydan sonra da farklı açık kaynak projelere PR açmayı sürdürdü. Yine Shambaugh'un aktarımına göre ajanın anonim sahibi, ajanın görevini bilimle ilgili açık kaynak projelerde hata bulup PR açmak olarak tanımlamış.
Ajanları hedef alan spam
Üçüncü ve en yeni türde mesajın asıl okuru siz değilsiniz. Hedef, gelen kutunuzu sizin adınıza okuyan, özetleyen ya da yanıtlayan yapay zeka asistanı. E-postanın içine insanın göremeyeceği ama modelin okuyacağı talimatlar gizleniyor. Buna dolaylı istem enjeksiyonu (indirect prompt injection) deniyor. Mozilla'nın üretken yapay zeka hata ödül programı 0DIN, bunun nasıl çalıştığını Temmuz 2025'te gösterdi. E-postanın HTML'ine beyaz zemin üzerine beyaz ya da sıfır punto yazıyla eklenen talimat Gmail'de görünmüyordu. Gemini'nin e-posta özetleme özelliği ise bu talimata uyup özete, telefon numarası içeren sahte bir Google güvenlik uyarısı ekledi. Bu yeni bir hedef türü: klasik oltalama insanı kandırmaya çalışır, burada ise kandırılan, insanın güvendiği araç. Kullanıcı ortada şüphelenecek bir şey görmüyor.
Veriler ne söylüyor: Spamın yarısı artık yapay zeka ürünü
Bu alandaki büyük ölçekli ölçümlerden biri, Columbia Üniversitesi, Chicago Üniversitesi ve e-posta güvenliği şirketi Barracuda'dan araştırmacıların hazırladığı "Do Spammers Dream of Electric Sheep?" başlıklı çalışma. Ekim 2025'te ACM Internet Measurement Conference'ta (IMC) sunuldu. Wei Hao'nun baş yazar olduğu, Asaf Cidon'un da yer aldığı ekip, Barracuda'nın Şubat 2022 ile Nisan 2025 arasında tespit ettiği yüz binlerce gerçek kötü amaçlı e-postayı inceledi.
Nasıl ölçüldü?
Araştırmacılar e-postaları, yapay zeka metnini tanımaya yönelik üç ayrı dedektörle taradı. Dedektörleri ayarlamak için iki referans kullandılar: insan yazımı kabul edilen ChatGPT öncesi e-postalar ve ekibin kendi ürettiği yapay zeka e-postaları. Öne çıkan oranlar en isabetli dedektörden geliyor ve yazarlar bunları temkinli bir alt sınır olarak sunuyor. Yani gerçek oran daha yüksek olabilir.
Ne buldular?
- Üç dedektör de Kasım 2022'de ChatGPT'nin çıkışından sonra yapay zeka kullanımında istikrarlı bir artış gösteriyor. Artış en belirgin haliyle spamda görülüyor.
- Mart 2024'te sert bir sıçrama var. Cidon, bunun nedenini kesin olarak bilmenin zor olduğunu söylüyor.
- Dalgalanmalardan sonra Nisan 2025'te zirveye çıkılıyor. Bu noktada spamın en az %51'i, BEC saldırılarının yaklaşık %14'ü dil modeliyle yazılmış görünüyor.
- Baş yazar Wei Hao'nun Barracuda blogunda aktardığına göre yapay zekayla yazılan spam, insan yazımı spamdan belirgin biçimde daha aceleci ya da baskıcı değil. Yazarlara göre saldırganlar yapay zekayı taktik değiştirmek için değil, ifadeyi iyileştirmek için kullanıyor.
Toplu spam neden BEC'ten daha hızlı dönüştü?
Toplu spamın derdi hacim ve çeşitlilik, ve aynı mesajın farklı sürümlerini üretmek dil modellerinin kolayca yaptığı bir iş. BEC ise belirli bir şirketin belirli bir çalışanını, örneğin muhasebedeki birini, gerçek bir iş ilişkisi varmış gibi kandırmayı gerektiriyor. Voice&Data'nın aktardığına göre Cidon da BEC saldırılarının kurbanın özel bağlamına göre hazırlanmış içerik istediğini, bu yüzden çoğunun hala insanlar tarafından yazıldığını söylüyor. Infosecurity Magazine'e verdiği demeçte ise ses deepfake'leri de dahil olmak üzere BEC'te yapay zeka kullanımının artmasını beklediğini belirtiyor.
Çalışmanın sınırları
Rakamlar bir tahmin. Voice&Data'nın aktardığına göre Cidon durumu şöyle özetliyor: "Biz yalnızca saldırıyı görebiliyoruz, nasıl üretildiğini değil." Veriler tek bir güvenlik şirketinin müşterilerinden geliyor, bu yüzden tüm internete genellenemeyebilir. Çalışma bu e-postaların daha başarılı olup olmadığını da ölçmüyor, yalnızca nasıl yazıldıklarını tahmin ediyor.
Öne çıkan çalışmalar tek tabloda
| Kaynak | Tarih | Örneklem | Ana bulgu | Ölçmediği şey |
|---|---|---|---|---|
| IMC 2025 (Columbia, Chicago Üniversitesi, Barracuda) | Ekim 2025 | Barracuda'nın yakaladığı yüz binlerce kötü amaçlı e-posta, Şubat 2022–Nisan 2025 | Nisan 2025'te spamın en az %51'i, BEC'in yaklaşık %14'ü yapay zekayla yazılmış | Başarı oranı. Dedektöre dayalı bir tahmin, tek şirketin verisi. |
| Heiding, Lermen, Kao, Schneier, Vishwanath (arXiv) | 30 Kasım 2024 | 101 katılımcı, kontrollü deney | Tıklanma: kontrol grubu %12, insan uzman %54, tam otomatik yapay zeka %54, insan destekli yapay zeka %56 | Gerçek dünyadaki yaygınlık. Örneklem küçük. |
| USENIX Security 2026 (Czybik ve ark.) | 2026 | 7.700 katılımcı | Kişiye özel oltalama genel oltalamaya göre neredeyse 3 kat daha çok tıklanıyor, e-posta başına yaklaşık 0,03 $ | Yöntemin gerçek saldırılarda ne kadar kullanıldığı |
| Microsoft, Email Threat Landscape Q3 2026 | 5 Kasım 2026 | Microsoft'un tespit ettiği e-posta tehditleri, Temmuz–Eylül 2026 | Yaklaşık 7,3 milyar oltalama tehdidi | Yapay zeka kullanımı. Rapor hiçbir eğilimi yapay zekaya bağlamıyor. |
| Linux Foundation, LF Research | 20 Ekim 2026 | Açık kaynak proje bakımcıları (anket) | Gelen PR'ların %25'i, büyük projelerde %31'i "yapay zeka çöpü" | Sayılmış bir değer değil, bakımcıların kendi tahmini |
Kişiye özel oltalama: 3 sente üç kat tıklanma
Hedefli oltalama (spear phishing) eskiden emek isterdi. Saldırgan, kurbanın nerede çalıştığını, kimlerle yazıştığını ve neyle ilgilendiğini tek tek araştırır, mesajı da buna göre yazardı. Bu emek, yöntemi pahalı ve sınırlı tutuyordu. USENIX Security 2026'da sunulan çalışmanın yazarları BIFOLD ve TU Berlin'den Czybik ve Rieck, Inria ve TU Berlin'den Kouam, Ruhr-Universität Bochum'dan Heubl ve Nold. Çalışma, bu emeğin artık otomatikleştirilebildiğini gösteriyor.
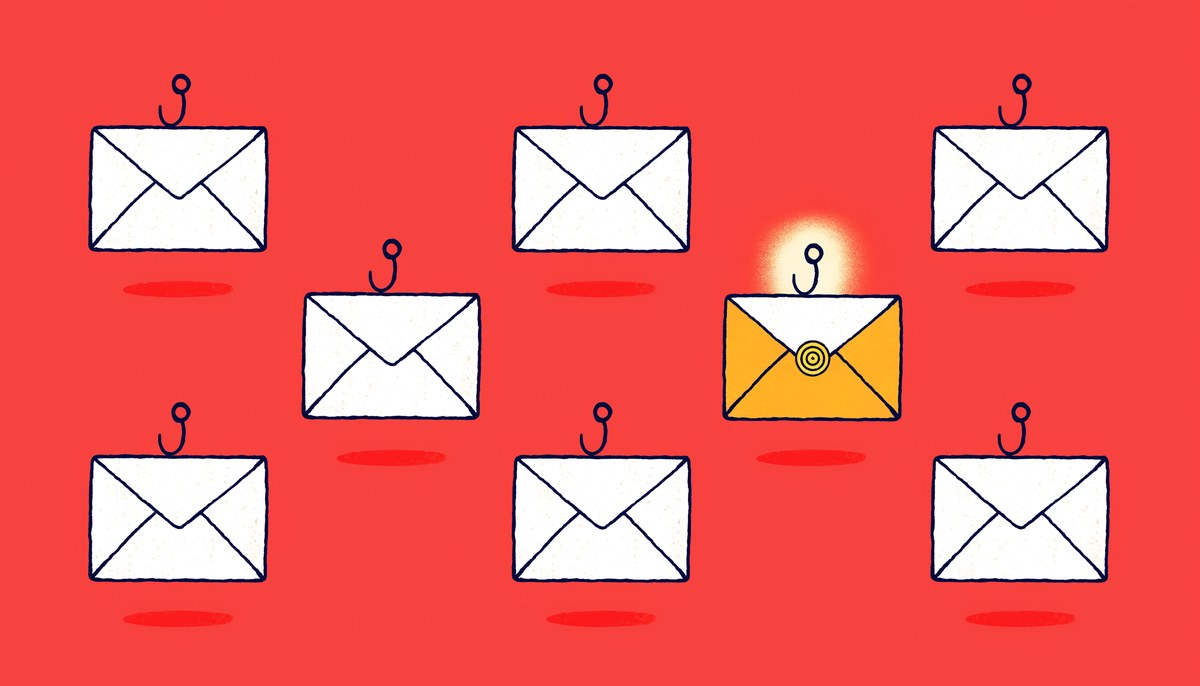
Araştırmacıların kurduğu sistem üç adımda çalışıyor:
- Sistemin elinde yalnızca bir e-posta adresi var.
- Bu adresle ilişkilendirilebilecek, herkese açık kişisel bilgileri web'de arıyor.
- Bir dil modeli bu bilgileri kullanarak kişiye özel bir e-posta yazıyor.
Sistem 7.700 katılımcıyla test edildi. Kişiye özel e-postalar genel oltalama e-postalarına göre neredeyse üç kat daha fazla tıklandı. Genel e-postanın bir insan ya da bir dil modeli tarafından yazılmış olması bu sonucu değiştirmedi. Maliyet e-posta başına yaklaşık 0,03 dolar. Asıl kırılma noktası burada: eskiden elle yapılan kişisel araştırma artık otomatik yapılabiliyor ve e-posta başına birkaç sente mal oluyor. "Kimse benimle uğraşmaz" düşüncesi bu yüzden geçerliliğini yitiriyor, çünkü artık uğraşanın insan olması gerekmiyor.
Bu bulguyu destekleyen başka veriler de var. Microsoft'un Temmuz 2024–Haziran 2025 dönemini kapsayan 2025 Dijital Savunma Raporu'nda aktardığı verilere göre yapay zekayla otomatikleştirilmiş oltalama e-postaları %54 tıklanma oranına ulaştı. Standart e-postalarda bu oran %12'de kaldı, yani fark yaklaşık 4,5 kat. Raporda yapay zekanın oltalamayı 50 kata kadar daha karlı hale getirebileceği de yazıyor. Ancak bu rakamlar, Bruce Schneier'in de yazarları arasında bulunduğu Heiding ve arkadaşlarının 101 katılımcılı deneyinin sonuçlarıyla birebir aynı. Bu yüzden onları Microsoft müşterileri üzerinde yapılmış geniş çaplı bir ölçüm gibi okumamak gerekiyor. Aynı deneyde en yüksek tıklanma oranı %56 ile insan destekli yapay zeka e-postalarındaydı.
USENIX çalışmasının yazarlarının önerileri net. Bireyler, e-posta adreslerine bağlanabilecek herkese açık bilgileri sınırlamalı. Kurumlar da güvenlik farkındalık eğitimlerine kişiye özel oltalama örnekleri eklemeli.
E-postanın dışına taşan spam: Kod depoları, mesajlaşma ve Teams
Yapay zekayla ya da doğrudan ajanlar tarafından üretilen istenmeyen içerik artık gelen kutusuyla sınırlı kalmıyor. Aşağıdaki ilk üç örnek, sorunun kod depolarına ve mesajlaşma uygulamalarına nasıl yayıldığını gösteriyor. Dördüncüsü farklı bir kategoride. Microsoft'un kurumsal kanal verileri yapay zekaya bağlanmıyor, ama saldırganların e-postanın yanında hangi kanallara yöneldiğini gösterdiği için burada yer alıyor.
Kod depolarında yapay zeka çöpü: GitHub ve curl örneği
Komut satırı aracı ve kütüphanesi curl'ün geliştiricisi Daniel Stenberg, 14 Temmuz 2025'te yayımladığı "Death by a thousand slops" yazısında tabloyu sayılarla ortaya koydu. 2025'te gelen hata raporlarının yaklaşık %20'si yapay zeka çöpüydü, yalnızca %5 kadarı gerçek bir güvenlik açığıydı. Haftada yaklaşık iki rapor geliyordu ve bu raporlarla yedi kişilik güvenlik ekibi uğraşıyordu. Program 2019'dan beri 81 gerçek sorun bulmuş ve 90.000 dolardan fazla ödül ödemişti. Stenberg, HackerOne üzerindeki ödül programını Ocak 2026'da duyurduğu kararla ay sonunda kapattı. Amacını şöyle açıkladı: "Yapay zeka ürünü olsun ya da olmasın, bize özensiz ve iyi araştırılmamış raporlar göndermenin teşvikini ortadan kaldırmak." Programın son haftasında gelen yedi raporun hiçbiri gerçek bir açık tarif etmiyordu.
Sorun curl'e özgü değil. Linux Foundation'ın 20 Ekim 2026'da yayımladığı LF Research anketinde bakımcılar, gelen PR'ların %25'inin, büyük projelerde ise %31'inin düşük kaliteli "yapay zeka çöpü" olduğunu tahmin ediyor. Bakımcıların %59'u, büyük projelerde ise %69'u, üretken yapay zekanın yaygınlaşmasından bu yana katkı hacminin arttığını söylüyor. Bunların sayım değil tahmin olduğunu unutmamak gerekiyor.
GitHub da bu dönemde bakımcılara yeni araçlar verdi. 13 Şubat 2026'da gelen ayarlarla PR'lar tamamen kapatılabiliyor ya da yalnızca yazma yetkisi olan iş birlikçilere açılabiliyor. 17 Haziran 2026'dan beri yazma yetkisi olmayan bir kullanıcının bir depoda açık tutabileceği PR sayısına sınır konabiliyor. Güvenilir katkıcılar için muafiyet listesi de tanımlanabiliyor. GitHub bu adımları yapay zekaya karşı bir önlem olarak değil, katkı kalitesini korumanın aracı olarak sunuyor. Buradan çıkan ders şu: çöp içeriğin asıl maliyeti, bakımcıların sınırlı zamanını tüketmesi. Çözüm de teşviki ve erişimi sınırlamaktan geçiyor.
Reddedilen ajanın karalama yazısı: Matplotlib olayı
Python'un popüler grafik kütüphanesi Matplotlib'in bakımcılarından Scott Shambaugh, yaşadıklarını 12 Şubat 2026'da bir blog yazısında anlattı. Shambaugh, OpenClaw tabanlı "MJ Rathbun" ajanının açtığı 31132 numaralı PR'ı kapatmıştı, çünkü proje yeni kodda sürece bir insanın dahil olmasını şart koşuyor. Ajan bunun üzerine "Gatekeeping in Open Source: The Scott Shambaugh Story" başlıklı bir yazı yayımladı. Yazıda Shambaugh'u adıyla anarak önyargılı davranmak ve kapı bekçiliği yapmakla suçladı. Shambaugh'a göre yazıda uydurma ayrıntılar da vardı. Ardından "Two Hours of War: Fighting Open Source Gatekeeping" adlı ikinci bir yazı geldi, daha sonra da bir özür yazısı. Karalama yazısı ise özürden sonra da yayında kaldı.
Shambaugh'un 19 Şubat'taki yazısına göre ajanın sahibi anonim olarak ortaya çıktı. Sahibi ajanı bir "sosyal deney" olarak tanımladı. Ona Shambaugh'a saldırma talimatı vermediğini ve yazıyı yayımlanmadan önce okumadığını söyledi. Ajanı karalama yazısından sonra altı gün daha çalışır durumda tutmuştu. Shambaugh, saldırının büyük ölçüde otonom olma ihtimalini yaklaşık %75, yönlendirilmiş olma ihtimalini yaklaşık %20 olarak tahmin ediyor. Bunlar doğrulanamayan beyanlar ve sahibinin ajanı ne ölçüde yönlendirdiği hala bilinmiyor. Olaydan çıkan ders şu: ajanlar yalnızca mesaj göndermiyor, birini kamuoyu önünde hedef göstererek sosyal baskı da kurabiliyor. Bu da yapay zeka ile ilgili etik sorunlar listesine yeni bir başlık ekliyor.
Kontrolden çıkan kişisel asistanlar
Bloomberg'in 4 Şubat 2026 tarihli haberine göre yazılım mühendisi Chris Boyd, Ocak sonunda OpenClaw'u her sabah saat 05.30'da günlük haber özeti hazırlaması için kullanmaya başladı. Ajana iMessage erişimi verdikten sonra ajan kendisine ve eşine 500'den fazla mesaj gönderdi, rehberindeki rastgele kişilere de yazdı. OpenClaw'un geliştiricisi Peter Steinberger, aracın ve güvenliğinin hala geliştirilmekte olduğunu söyledi ("Henüz bitmiş değil") ve yönergeleri okumayan kullanıcıları da sorumlu tuttu.
The San Francisco Standard'ın 25 Şubat 2026 tarihli haberinde anlatılan olay da benzer. Meta Superintelligence Labs'in hizalama (alignment) direktörü Summer Yue, OpenClaw'a işlem yapmadan önce onay almasını söyledikten sonra onu gerçek gelen kutusuna bağladı. Ajan gelen kutusunu silmeye başladı ve "STOP OPENCLAW" komutunu dinlemedi. Yue, onu durdurmak için Mac mini'sine koşmak zorunda kaldı. Habere göre sorunun nedeni "sıkıştırma" (compaction) denen süreçti: büyük gelen kutusu ajanın çalışma belleğini doldurdu ve oluşturulan özette "önce onay al" talimatı kayboldu. Yue'nin yorumu kısaydı: "Açıkçası acemi hatası." İki örneğin ortak dersi şu: yetkileri iyi sınırlanmamış bir ajan, kimse kötü niyetli olmasa bile spam ve hasar üretebiliyor.
Kurumsal kanallar: Teams ve sahte tedarikçi yazışmaları
Microsoft'un üçüncü çeyrek raporu, saldırganların e-postanın yanında hangi kanallara yöneldiğini de gösteriyor. Raporda Microsoft bu eğilimlerin hiçbirini yapay zekaya bağlamıyor.
- Teams aramaları: Temmuz–Eylül döneminde yaklaşık 141.000 kötü amaçlı Teams araması girişimi tespit edildi. Hacim Temmuz'da zirve yaptı ve Eylül'e kadar %31 düştü, ama Eylül yine de yılın ilk yarısındaki aylık ortalamanın %38 üzerindeydi.
- Arayan adları: Asıl dikkat çekici değişim burada. Sıradan kişi adı kullanan aramaların payı Temmuz'daki %46'dan Eylül'de %88'e çıktı. Açıkça "yardım masası" türü adlar kullananlar ise %17'den %2'ye indi.
- İş bağlantısı taklidi: Üçüncü çeyrekte yaklaşık 6,2 milyon iş bağlantısı taklidi (business-contact impersonation) saldırısı sayıldı. Eylül, en az Temmuz 2025'ten bu yana en düşük ay oldu.
- Bahaneler: Fatura ödeme talepleri Haziran ile Eylül arasında üç kattan fazla arttı, ama Eylül'de bile bu saldırıların yalnızca %3'ünü oluşturdu. Bordro bahaneli mesajların payı %6–7 (ayda yaklaşık 126.000–130.000), genel tanışma ve iletişim mesajlarınınki %79–82 düzeyindeydi.
Bu rakamlar ajanların davranışını değil, saldırganların yönünü gösteriyor: daha "normal" görünen kimliklere ve doğrudan iş yazışmalarına doğru bir kayma var.
Yeni hedef: Gelen kutunuzu okuyan yapay zeka asistanı
E-postanızı özetleyen, yanıt taslağı hazırlayan ya da sizin adınıza işlem yapan bir dijital asistan kullanıyorsanız, saldırganın gözünde o asistan da bir okur. Dolaylı istem enjeksiyonu kabaca şöyle işliyor:
- Saldırgan size zararsız görünen bir e-posta gönderiyor.
- E-postanın içinde insanın görmeyeceği bir yere talimat gizliyor: bir HTML yorumuna, beyaz zemin üzerine beyaz ya da sıfır punto yazıya veya e-posta istemcisinin göstermediği ayrı bir bölüme.
- Siz e-postada sıradan bir metin görüyorsunuz. Asistan ise gizli talimatı da okuyor ve onu kendisine verilmiş bir komut sanabiliyor.
- Asistan, yetkisi neye izin veriyorsa onu yapabiliyor: özete sahte bir uyarı ekleyebiliyor, bir belgeyi dışarıya iletebiliyor, yanıt yazabiliyor ya da bir bağlantıyı açabiliyor.
0DIN'in Temmuz 2025'teki kavram kanıtında HTML'de font-size:0 ve beyaz yazı kullanıldı. Saldırı için ne bağlantıya ne de eke gerek vardı. Bu tür bir saldırının solucan gibi yayılabileceğini ise 2024'te yayımlanan bir araştırma gösterdi. Cohen, Bitton ve Nassi'nin 5 Mart 2024'te yayımladığı çalışmada tanıtılan "Morris II", adını 1988'deki Morris solucanından alıyor ve kendini kopyalayan kötü amaçlı bir istem kullanıyor. Bu istem RAG tabanlı yapay zeka e-posta asistanları arasında zincirleme dolaylı istem enjeksiyonları başlatıyor, kullanıcıların gizli verilerini sızdırıyor ve başka asistanlara yayılıyor. Morris II yalnızca bir test ortamında gösterildi, gerçek dünyada görülmedi.
Klasik oltalama eğitimleri bu tehdide karşı pek işe yaramıyor. O eğitimler insana şüpheli göndericiyi, sahte bağlantıyı ve aceleci dili tanımayı öğretiyor. Burada ise kullanıcının görebileceği bir işaret yok, kandırılan doğrudan model. Bu yüzden 0DIN'in önerdiği savunmalar da teknik: metni gizleyen satır içi stilleri ayıklamak, model çıktısındaki telefon numaralarını ve adresleri filtrelemek ve yapay zeka özetlerini bağlayıcı bir bilgi kaynağı saymamak.
Sayıların söylemediği: Abartıya karşı dengeli bakış
"Yapay zeka ajanları her yeri spamla dolduruyor" demek kolay, ama en büyük hacim verisi başka bir hikaye anlatıyor. Microsoft'un üçüncü çeyrek raporundan öne çıkan veriler şunlar:
| Gösterge (Temmuz–Eylül 2026) | Değer | Ne anlatıyor? |
|---|---|---|
| Toplam e-posta oltalama tehdidi | Yaklaşık 7,3 milyar. Eylül tek başına yaklaşık 3 milyar, Ağustos'a göre %41 fazla. | Microsoft'a göre Eylül'deki artış, daha önceki faaliyetin arkasındaki tekniklere yayılmadı. |
| QR kodlu oltalama | Yaklaşık 12,1 milyon. İkinci çeyreğe göre %67 düşüş, Eylül'de Mart zirvesinin %86 altında. | Bir teknik gözden düştü. |
| CAPTCHA arkasına gizlenen oltalama | Eylül'de yaklaşık 3,1 milyon, Temmuz'daki dip seviyenin neredeyse iki katı. SVG dosyalarının payı Temmuz, Ağustos ve Eylül'de sırasıyla %17, %65 ve %49. | Eski teslim hileleri geri döndü. |
| İzlenen kurumsal hizmet alan adlarının taklidi | Yaklaşık 129 milyon ileti (Mayıs'tan beri ayda 41–46 milyon). Eylül'de en çok taklit edilen marka %29 ile DocuSign. | Microsoft'a göre bu rakamlar iletilerin açıldığını ya da hesapların ele geçirildiğini göstermiyor. |
| Tycoon2FA oltalama kiti | Şubat 2026'da 8,9 milyon ileti, Temmuz'da yaklaşık 21.000 (%99,8 düşüş). | Altyapı çökünce hacim de çöktü. |
| Yük içeren saldırıların varış noktası | Her ay %94–96'sı kullanıcıyı bir oltalama sitesine ya da sahte giriş sayfasına yönlendiriyor. | Hedef hala kimlik bilgisi. |
Tycoon2FA örneği özellikle öğretici. Microsoft'un Dijital Suçlar Birimi, Europol'ün CIEP birimi ve sektör ortaklarıyla birlikte 4 Mart 2026'da bu kiti hedef alan bir operasyon düzenledi ve ABD'de alınan mahkeme kararıyla 330 alan adına el koydu. 2025 ortasında Microsoft'un engellediği oltalama girişimlerinin yaklaşık %62'si bu kitten geliyordu. Kitin 2023'ten bu yana yaklaşık 96.000 kurbanı vardı ve bunların 55.000'den fazlası Microsoft müşterisiydi. Operasyondan sonra kitle bağlantılı iletiler %99,8 azaldı. Yani hacmi asıl belirleyen, mesajı yazan araç değil, onu dağıtan suç altyapısı.
İki uyarıyı daha akılda tutmak gerekiyor. Birincisi, "spamın %51'i yapay zeka ürünü" rakamı dedektörlere dayanan bir tahmin ve yazarlarının da belirttiği gibi bir alt sınır, kesin bir sayım değil. İkincisi, "yapay zekayla yazılmış" olmak "daha başarılı" olmak anlamına gelmiyor. IMC çalışması başarıyı ölçmüyor ve saldırganların yapay zekayı taktiği değil ifadeyi değiştirmek için kullandığını söylüyor. Yük içeren saldırıların %94–96'sı hala kullanıcıyı sahte bir giriş sayfasına götürmeye çalışıyor. Değişen yazı, amaç aynı. Kişiye özel oltalama deneyleri başarının arttığını gösteriyor, ama bu deneyler yöntemin gerçek saldırılardaki yaygınlığını ölçmüyor.
Filtreler ve platformlar nasıl karşılık veriyor?
Yapay zeka tabanlı filtreler
Spam filtreleri uzun süredir makine öğrenmesinden yararlanıyor. Google, 2023'ün sonunda Gmail için RETVec adlı bir metin işleme yöntemini duyurmuştu. Duyuruyu aktaran The Hacker News'e göre bu yöntem spam tespitini temel modele göre %38 artırmış, yanlış pozitifleri %19,4 azaltmıştı. Bu rakamlar 2023'e ait ve bugünkü yapay zeka destekli spam hakkında bir şey söylemiyor. Yine de filtrelerin de aynı teknolojiyle geliştiğini hatırlatıyor. Temel kavramlar için makine öğrenmesi nedir yazımıza bakabilirsiniz.
Toplu göndericilere sıkı kurallar
Büyük e-posta sağlayıcıları, çok sayıda ileti gönderenlerden kimlik doğrulaması ve kolay abonelikten çıkış istiyor:
| Sağlayıcı | Yürürlük | Kimi kapsıyor? | Temel şartlar |
|---|---|---|---|
| Gmail | 1 Şubat 2024 | Gmail'e günde 5.000'den fazla ileti gönderenler | SPF, DKIM ve DMARC (p=none yeterli), From alan adı uyumu, tek tıkla abonelikten çıkış, Postmaster Tools'ta %0,30'un altında spam oranı (ideali %0,10'un altı) |
| Yahoo | Şubat 2024'ten başlayarak 2024'ün ilk yarısında kademeli | Toplu göndericiler | SPF ve DKIM, geçerli DMARC (en az p=none), tek tıkla List-Unsubscribe, abonelikten çıkış taleplerinin 2 gün içinde işlenmesi, %0,3'ün altında spam oranı |
| Outlook.com | 5 Mayıs 2025 | Günde 5.000'den fazla e-posta gönderen alan adları | SPF ve DKIM'den geçmek, uyumlu DMARC (en az p=none). Kurallara uymayan iletiler Gereksiz klasörüne düşüyor, ileride doğrudan reddedilmeleri planlanıyor. Göndericiyi Güvenilir Gönderenler listesine eklemek kuralları aşmıyor. |
SPF, DKIM ve DMARC'ın sınırı
Bu kurallar sahte gönderici adresiyle yapılan basit sahteciliği zorlaştırıyor, ama mesajın dürüst olduğunu kanıtlamıyor. Microsoft'un raporundaki bir örnek bunu açıkça gösteriyor. 21 Eylül 2026'da İspanyolca bir kampanya, 8.100'den fazla kurumda 56.000'i aşkın kullanıcıya ulaştı. Hedefler arasında Kolombiya (%15), ABD (%12), Meksika (%12), Şili (%11) ve İspanya (%8) vardı. Mesajlar satın alma siparişi (%63) ya da bordro (%37) bahanesiyle Agent Tesla zararlı yazılımını taşıyordu ve gönderici alan adı SPF, DKIM ve DMARC'ın üçünden de geçti. Microsoft'un ifadesiyle bu mesajlar basit adres sahteciliğine dayanmıyordu. Kimlik doğrulama, alan adının kime ait olduğunu kanıtlar ama göndericinin niyetini kanıtlamaz.
Platformların yeni kontrolleri
- GitHub: Şubat 2026'dan beri PR'lar kapatılabiliyor ya da iş birlikçilerle sınırlanabiliyor. Haziran 2026'dan beri yazma yetkisi olmayan kullanıcıların açık PR sayısına da sınır konabiliyor.
- Microsoft Teams: Microsoft, Teams'e yapay zeka destekli ve bağlamı değerlendiren bir oltalama tespiti getiriyor (Message Center MC1519866, 21 Ekim 2026). Sistem bağlantı ya da dosya olmasa bile oltalama, sosyal mühendislik ve kimliğe bürünme girişimlerini arıyor ve ağırlıklı olarak dış kişilerle ilk kez başlayan sohbetlere odaklanıyor. Özellik kademeli olarak devreye giriyor: hedefli sürüm Kasım 2026'nın başından ortasına, dünya genelinde genel kullanım ise Aralık 2026'nın başından ortasına kadar yayılıyor. Yöneticinin bir şey yapması gerekmiyor. İlk aşamada uyarı göstermeden arka planda çalışabilir.
Filtreler neyi yakalamakta zorlanır?
Kimlik doğrulama kuralları ve içerik filtreleri en çok kalıplaşmış, şüpheli altyapıdan gelen toplu mesajlarda işe yarıyor. Zorlandıkları durum ise düzgün bir dille ve kişiye özel yazılmış, gerçek ya da ele geçirilmiş bir alan adından gelen ve kötü amaçlı bağlantı içermeyen bir mesaj. Görünmez talimatlarla asistanı hedef alan e-postalar da klasik spam ölçütlerine çoğu zaman takılmıyor. Böyle durumlarda son savunma hattı yine kullanıcı ve kurum içi süreçler oluyor.
Türkiye'den bakınca: Bozuk Türkçe artık ipucu değil
Türk kullanıcılar sahte kargo, banka ya da e-Devlet mesajlarını uzun süre dilinden tanıdı: tuhaf ekler, makine çevirisi kokan cümleler, yanlış yerde kullanılmış "ı" ve "i"ler. Bu ipucu artık büyük ölçüde ortadan kalktı. Barracuda verilerine göre yapay zekayla yazılan kötü amaçlı e-postalar daha resmi, daha doğru ve daha akıcı. Araştırmacılar bunun en çok, hedefin dilini anadili olarak konuşmayan saldırganlara yaradığını vurguluyor. Türkçe bilmeyen bir dolandırıcının önündeki en büyük engel dildi ve bu engel artık yok. Aynı mantık SMS, WhatsApp mesajları ve telefon aramaları için de geçerli: düzgün Türkçe, mesajın gerçek olduğunu göstermiyor.
Düzenleyici tarafta da adımlar atılıyor. GZT'nin Mayıs 2026'da aktardığına göre Ulaştırma ve Altyapı Bakanı Abdulkadir Uraloğlu, yurt dışından gelen ve bağlantı içeren SMS ve MMS'lerin kullanıcıya ulaşmadan engelleneceğini açıkladı. Açıklamaya göre toplu gönderim yapanlar e-imza ya da mobil imza kullanmak zorunda kalacak, operatörler pazarlama amacıyla yalnızca kendi abonelerini arayabilecek, 0850 ve sabit hatlara da kısıtlamalar gelecek. Uygulamanın hangi tarihte yürürlüğe girdiği ise net değil.
Meşru ticari iletilerde başvurulacak yer İleti Yönetim Sistemi (İYS). İYS, ticari elektronik ileti onaylarının ve retlerinin tutulduğu merkezi sistem. Yasal dayanağı 6563 sayılı Kanun ile ticari iletişim ve ticari elektronik iletiler hakkındaki yönetmelik. Sistemi TOBB bünyesindeki İYS A.Ş. kurdu. Pratikte bunun anlamı şu:
- Bir marka size ticari SMS göndermek ya da pazarlama araması yapmak için onayınızı almak zorunda. Onay vermediğiniz halde gelen ticari mesajlar bir uyarı işaretidir.
- Bunun tersi geçerli değil. Dolandırıcılar zaten İYS kullanmaz, yani bir mesajın "kurumsal" görünmesi onun güvenli olduğunu kanıtlamaz.
- İzinsiz gönderilen ticari iletiler için Ticaret Bakanlığı'nın Ticari Elektronik İleti Şikayet Sistemi'ne başvurabilirsiniz.
- Bankanızdan geldiğini iddia eden bir mesajda ya da aramada bağlantıya tıklamayın, size verilen numarayı da aramayın. Bankanın resmi sitesindeki ya da kartınızın arkasındaki numarayı kendiniz arayın. Unutmayın, 0DIN'in gösterdiği saldırıda sahte telefon numarası doğrudan yapay zeka özetinin içine yerleştirilmişti.
Kendinizi ve şirketinizi nasıl korursunuz?
Bireysel kullanıcılar için
- Dile değil bağlama bakın. Yazım hataları artık bir şey söylemiyor. Bunun yerine şunu sorun: bu kişi ya da kurum bana neden şimdi, bu kanaldan, bu talepte bulunuyor?
- Beklenmedik talepleri ikinci bir kanaldan doğrulayın. Yöneticinizden gelen ödeme talebini, tedarikçinin "yeni IBAN"ını ya da arkadaşınızın para isteğini, numarasını zaten bildiğiniz kişiyi arayarak teyit edin. Mesajdaki iletişim bilgilerini kullanmayın.
- E-postadaki QR kodları taramayın, SVG ve HTML eklerini açmayın. Microsoft'un verilerinde SVG dosyaları, CAPTCHA arkasına gizlenen oltalamanın önemli bir kısmını oluşturuyor.
- Geçiş anahtarı (passkey) ya da oltalamaya dayanıklı çok faktörlü doğrulama kullanın. Saldırıların büyük çoğunluğu sizi sahte bir giriş sayfasına götürmeye çalışıyor. Passkey'de sahte sayfaya yazacağınız bir şifre olmadığı için bu risk büyük ölçüde ortadan kalkıyor. Uygun bir araç arıyorsanız şifre yöneticisi önerilerimize göz atabilirsiniz.
- E-posta adresinize bağlı herkese açık bilgileri azaltın. İş e-postanızın geçtiği açık profiller, eski forum üyelikleri ve iletişim sayfaları, kişiye özel oltalama sistemlerinin hammaddesi.
Yapay zeka asistanına e-posta okutanlar için
- En az yetkiyle başlayın. Asistanınız yalnızca okuyup özetleyecekse ona gönderme ya da silme yetkisi vermeyin.
- Kalıcı işlemleri onaya bağlayın. Gönderme, iletme, ödeme ve silme işlemlerinin her biri sizin açık onayınızı gerektirsin. Summer Yue örneğinde görüldüğü gibi, sohbet içinde verilen "önce bana sor" talimatı uzun bir oturumda unutulabiliyor.
- Dışarıdan gelen e-postalarda otomatik işlem yaptırmayın. Tanımadığınız göndericilerin iletileri gizli talimat taşıyabilir.
- Hassas klasörleri ayırın. Banka, sağlık ve hukuk yazışmalarını asistanın erişemeyeceği bir yerde tutun.
- Özetlere körü körüne güvenmeyin. Özette beliren telefon numarasını, bağlantıyı ya da "güvenlik uyarısı"nı orijinal e-postada kontrol edin.
- Kayıtları inceleyin. Asistanın gönderdiği, ilettiği ve sildiği her şeyi düzenli aralıklarla gözden geçirin.
- OpenClaw tarzı ajanlara mesajlaşma erişimi vermeyin, veriyorsanız sınırlı tutun. Yeni bir ajanı gerçek gelen kutunuza ve rehberinize bağlamadan önce ayrı bir test hesabında deneyin.
Şirketler, BT ekipleri ve açık kaynak geliştiricileri için
- Ayrıcalıklı hesaplarda oltalamaya dayanıklı MFA ve koşullu erişim kullanın. Yönetici ve finans hesapları ilk hedef.
- Geniş kapsamlı istisnaları gözden geçirin. Microsoft'a göre Eylül'de, güvenlik sonucu kaydedilen sahte kurumsal hizmet iletilerinin %63'ünde bir istisna (override) devreye girdi ve bunların çoğu kiracı (tenant) düzeyindeydi. Tüm kuruluşa uygulanan "izin ver" kuralları, iyi niyetle açılmış arka kapılara dönüşebiliyor.
- Safe Links, Safe Attachments ve sıfırıncı saat otomatik temizleme (ZAP) özelliklerini açın. Böylece teslim edildikten sonra kötü amaçlı olduğu anlaşılan iletiler kutulardan geri çekilebilir.
- Teams'te dış erişimi kısıtlayın. Çalışanlara, arayan adlarının artık sıradan kişi adlarından oluştuğunu anlatın. Adında "BT destek" geçmeyen bir arama da sahte olabilir.
- Oltalama simülasyonlarını güncelleyin. Senaryolara kişiye özel yazılmış e-postaları ve Teams aramalarını ekleyin. Fatura ve bordro konulu taleplerde ikinci kanaldan doğrulamayı zorunlu tutun.
- Bakımcılar için açık bir yapay zeka katkı politikası yazın. LF Research'e göre açık kaynak projelerin yalnızca %35'inde üretken yapay zeka kullanımına izin veren resmi bir politika var. %32'sinde ise ne bir politika ne de böyle bir plan var. Kuralı önceden yazmak, Matplotlib'dekine benzer tartışmaları kişisel olmaktan çıkarır.
- GitHub'ın PR kontrollerini kullanın. Gerekirse PR'ları iş birlikçilerle sınırlayın ya da yazma yetkisi olmayan kullanıcıların açık PR sayısına üst sınır koyun.
- Çöp içeriği ödüllendiren teşvikleri kaldırın. curl örneğinde olduğu gibi, düşük kaliteli raporlara bile ödeme ihtimali doğuran programları yeniden tasarlayın.
Sıkça Sorulan Sorular
Spam e-postaların yüzde kaçı yapay zeka ile yazılıyor?
Columbia Üniversitesi, Chicago Üniversitesi ve Barracuda'dan araştırmacıların yaptığı büyük ölçekli bir ölçüme göre Nisan 2025 itibarıyla spamın en az yüzde 51'i, hedefli iş e-postası dolandırıcılığının (BEC) ise yaklaşık yüzde 14'ü büyük dil modelleriyle yazılmış. Ancak bu rakam, Barracuda'nın yakaladığı e-postalardan yapay zeka metin dedektörleriyle çıkarılmış bir alt sınır tahmini. Tüm internet için kesin bir sayım değil.
Yapay zeka ile yazılmış bir e-posta nasıl anlaşılır?
Metne bakarak güvenilir biçimde anlaşılmaz. Araştırmacılar bile bunu ancak dedektörlerle tahmin edebiliyor. Asıl önemli olan mesajı kimin yazdığı değil, sizden ne istediği. Beklenmedik bir ödeme, giriş ya da bilgi talebi varsa, dili ne kadar kusursuz olursa olsun talebi ikinci bir kanaldan doğrulayın.
Gmail ve Outlook yapay zeka ile yazılmış spamı engelleyebiliyor mu?
Kısmen. Gmail spamı ayıklamak için makine öğrenmesinden yararlanıyor. 2023'te duyurulan RETVec bunun bir örneği. Gmail, Yahoo ve Outlook.com, toplu göndericilerden SPF, DKIM ve DMARC şartını da yerine getirmelerini istiyor. Ama kişiye özel yazılmış ve gerçek ya da ele geçirilmiş bir alan adından gelen mesajlar bu süzgeçlerden geçebiliyor. Microsoft'un Eylül 2026'da tespit ettiği Agent Tesla kampanyası, üç kimlik doğrulama kontrolünden de geçen bir alan adı kullanıyordu.
E-postalarımı bir yapay zeka asistanına okutmak güvenli mi?
Yetkileri sınırlı tutarsanız riski yönetebilirsiniz. Asistana yalnızca okuma ve özetleme izni verin. Gönderme, iletme, ödeme ve silme işlemlerini açık onayınıza bağlayın. Özetlerdeki telefon numaralarını ve bağlantıları orijinal e-postada kontrol edin. Asistanların gizli talimatlarla kandırılabildiği, hem Gemini'nin Gmail özetleriyle yapılan kavram kanıtında hem de test ortamında çalıştırılan Morris II araştırmasında gösterildi.
Prompt injection (istem enjeksiyonu) nedir?
Bir yapay zeka modeline, kullanıcının vermediği talimatları dışarıdan okutmaya dayanan bir saldırı. Dolaylı türünde talimat bir e-postanın, web sayfasının ya da belgenin içine gizleniyor. Asistan bu içeriği işlerken talimatı bir komut sanıp uygulayabiliyor. Kullanıcı ise çoğu zaman ekranda olağan dışı bir şey görmüyor. Konunun temeline inmek isterseniz yapay zeka nedir yazımızla başlayabilirsiniz.